こんにちは。ダタク @iQeeeda です。
サイトが「安全ではありません」になったとき、あなたは最初にどこを見ますか。
僕は証明書の有効期限を見ていました。切れていたら更新すれば直る。
ずっとそう思っていました。
ある日、その手順だけでは解決しない場面に当たりました。
証明書を入れ替えても、つながる端末とつながらない端末に分かれます。
結論: 警告が消えないなら証明書チェーンを見る
証明書チェーンというのは、サーバの証明書から発行元をたどり、端末が信頼しているルート証明書に行き着くまでの並びのことです。
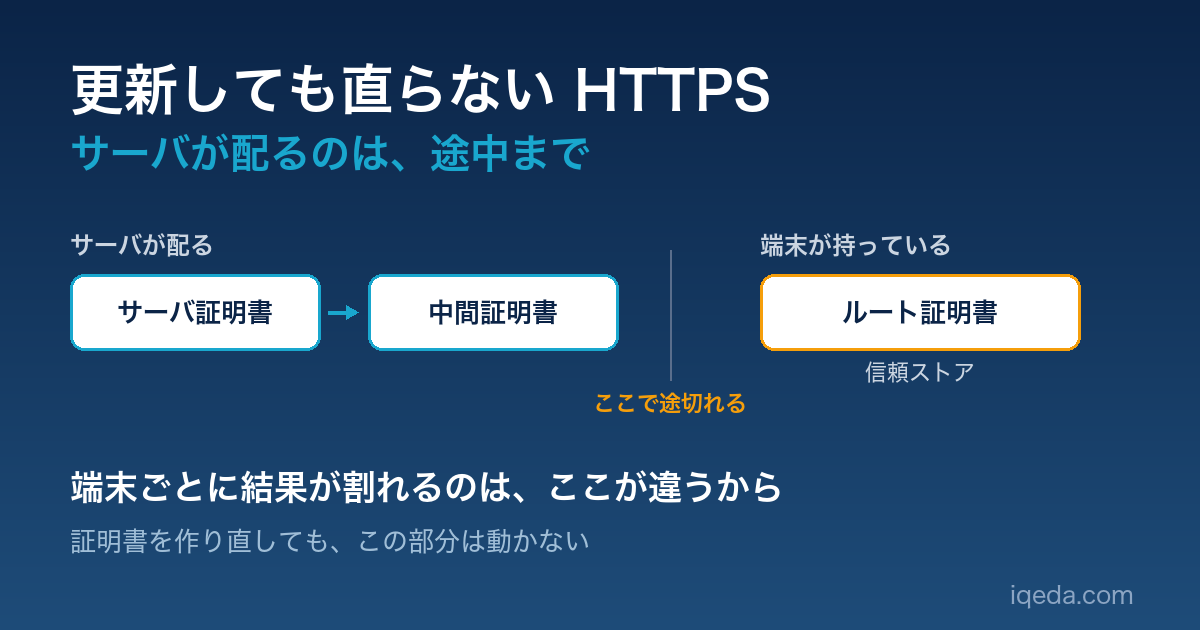
このうちサーバが配るのは途中までです。
先に結論です。
- 証明書を更新・入れ替えても、ブラウザの警告が消えないことがある
- 疑うのは証明書の期限ではなく、サーバが配っている証明書チェーンと端末側の状態
- いちばん奥のルート証明書は端末側にあるので、同じサイトでも端末ごとに表示が分かれる
- 原因を切り分ける前に作り直すと、発行上限 (7 日で 5 枚) の枠が減る
- 証明書を削除しても失効させても、消費した発行枠は戻らない
※ 発行上限の数字は 2026 年 11 月に公式ドキュメントで確認したものです。
今回は「証明書を更新しても警告が消えないときに、どこを見るか」という話をします。
それでは解説していきます。
証明書を更新しても HTTPS の警告が消えない
2021 年 9 月末、 Let's Encrypt の証明書がたどり着く先にあったルート証明書の有効期限が切れました。
新しいルート証明書を持たない古い環境や、古い設定のまま放置していたサイトでは警告が出るようになりました。
僕の会社のサイトもその 1 つでした。
証明書が新しくても警告は消えないことがある

この手のトラブルでやっかいなのはサーバの証明書そのものが新しくても警告が消えないことがある点です。
証明書の有効期限が切れていなくても、ブラウザが警告を出すケースがあります。
証明書 1 枚だけでは安全だと判断されず、一緒に配っている情報や端末側の状態まで含めて検証されるためです。
だから証明書そのものに問題がないように見えるなら、次に見るべきはその証明書と一緒に何を配っているかです。
切り分ける前に証明書を作り直してロックされた
原因を切り分ける前に僕はやってはいけない手を打ちました。
やったのは証明書を削除して作り直すことです。
それも 1 回ではありません。警告が消えないので何度かくり返しました。
結果、ロックされて進めなくなりました。正直、詰んだかと思いました。
同じホスト名の発行上限は 7 日で 5 枚

当時どの制限に引っかかったのかは別として、Let's Encrypt 自体にも厳しい発行上限があります。
2026 年 11 月時点の公式ドキュメントでは発行枠が次のように決まっています。
- 同じホスト名の組み合わせで発行できるのは 7 日間で 5 枚まで
- 枠が 1 枚ぶん回復するのは 34 時間ごと
切り分けが終わる前に作り直しをくり返すと、あっという間に上限へ達してしまいます。
削除しても失効させても発行枠は戻らない
一度使った枠が戻るのは時間が経ったときだけです。発行に使われたリソースはすでに消費されているため、あとから取り消しても回復しません。
- サーバ上の証明書ファイルを削除しても発行枠は戻らない
- 証明書の発行元 (認証局) で失効 (revoke) させても枠は戻らない
手元のファイルを消すことと、認証局へ失効を申請することは別の操作ですが、どちらをやっても同じです。
端末ごとにたどり着くルート証明書が違った
日を置いて証明書を入れ替えたあと、手元の端末で片っ端からサイトを開いて確認していきました。
- Mac
- Windows
- iPhone
- Android (Pixel)
結果はばらつきました。HTTPS でつながる端末とつながらない端末に分かれました。
手元の端末はどれも比較的新しめの OS に見えたので、当時は「古い環境だから」とは思えませんでした。
このときの僕は DNS の伝搬まで疑っていました。
端末ごとにたどり着くルート証明書を比べる

そこで端末ごとに証明書の中身を開いて並べてみました。
はっきり違いが見えたのは Pixel と Mac です。しかも同じ Mac でも表示が分かれました。
- Pixel: 新しい
ISRG Root X1にたどり着いている - 一部の Mac: 期限切れの
DST Root CA X3のまま - 別の Mac: 期限切れのルート証明書にはたどり着いていない
つないでいる先は同じです。それなのに行き着く先が端末によって違いました。
同じサイトにつないで表示が分かれるなら、見るべきなのは証明書の期限ではありません。
配っているチェーンと端末が持っているルート証明書の組み合わせです。
証明書チェーンとは? ルート証明書はどこにあるか
サーバの証明書はそれ 1 枚では信頼されません。
その証明書とルート証明書のあいだをつなぐ中間証明書があります。
この並びが証明書チェーンです。
サーバが配るのは中間証明書まで

ここを僕は見落としていました。
サーバが配るのは自身の証明書と中間証明書までです。
いちばん奥のルート証明書には、端末があらかじめ持っている一覧 (信頼ストア) の中のものを使います。
だから同じサイトにつないでも、端末の信頼ストアに何が入っているかで行き着く先が変わります。
DST Root CA X3 の期限が切れた 2021 年 9 月
2021 年当時、Let's Encrypt 自身のルート証明書は ISRG Root X1 と ISRG Root X2 でした。
ただ古い端末の信頼ストアには、これらがまだ入っていないケースがありました。
そこで IdenTrust という別の会社の DST Root CA X3 からもクロス署名をもらい、古い端末からでもたどれるようにしていました。
その DST Root CA X3 の有効期限が切れたのは 9 月 30 日です。
※ クロス署名というのは、別のルート証明書の側から「この証明書は信頼していい」と署名してもらうことです。
サーバ側で直せる範囲と端末側で決まる範囲
当時の Let's Encrypt がデフォルトで配っていたチェーンには、古い Android との互換性を保つため DST Root CA X3 でクロス署名された中間証明書 (ISRG Root X1) が含まれていました。
僕も証明書チェーンのファイル (chain.pem) から DST Root CA X3 につながる証明書を取り除いていましたが、端末を見比べた時点ではまだ一部の Mac だけ期限切れのルート証明書をたどる状態が残っていました。
- サーバ側で直せる範囲: 配っているチェーンの設定や反映
- 端末側で決まる範囲: 信頼ストアの中身と OS・ブラウザの更新状態
端末の信頼ストアまではサーバ側から書き換えられません。
だから Let's Encrypt の公式案内でも、古い環境が原因のトラブルの多くは問題が起きている端末のソフトウェアを更新すれば解決するとしています。
証明書を作り直しても端末側の状態は変わりません。
ちなみに 2024 年 2 月、Let's Encrypt は DST Root CA X3 のクロス署名をデフォルトで配るのをやめました。
さらに 2026 年 5 月には次世代ルート証明書 (ISRG Root YR / ISRG Root YE) への切り替えが進み、互換性のため既存の ISRG Root X1 などによるクロス署名が再び使われています。
ルート証明書の世代交代とチェーンの切り替えは一度きりの出来事ではありません。
証明書の有効期間は 47 日へ短くなる
「2021 年の話でしょ」と思うかもしれません。
ただ、証明書まわりのトラブルに出くわす機会はこれから増えます。
業界の上限は 398 日から 47 日へ段階的に短縮

ブラウザと認証局が集まってルールを定める CA/Browser Forum の投票で 2025 年に可決され、業界全体での証明書の最大有効期間は 398 日から 47 日へ短くなることが決まりました。反対票はゼロです。
段階は 3 つあります。
- 2026 年 3 月 15 日から 200 日 (同年 11 月時点の上限)
- 2027 年 3 月 15 日から 100 日
- 2029 年 3 月 15 日から 47 日
一方で Let's Encrypt の証明書はもともと有効期間 90 日ですが、こちらも独自に短縮が進みます。
- 2026 年 5 月: 45 日の証明書を選べる仕組みを開始
- 2027 年 2 月: デフォルトを 64 日へ短縮予定
- 2028 年 2 月: デフォルトを 45 日へ短縮予定
更新の回数が増えるほど、自動更新の失敗や切り替え時の設定ミスに当たる機会も増えます。
そのとき焦って証明書を作り直せば、先ほどの発行上限に引っかかるリスクも上がります。
サーバ側の設定を直しても、端末の信頼ストアまでは変えられません。
同じように端末側の情報に縛られる話は ドメイン設定でパスキーが死んだ話 でも起きています。あちらは端末に登録済みのパスキーがドメインに固定されていて、サーバ設定では回避できませんでした。
「安全ではありません」の警告が出て焦っているときほど、証明書の作り直しに手が伸びます。
その前に手元の端末を何台か並べて、たどり着くルート証明書が同じかどうかだけ見る。
端末ごとに違っていたら、次に見るのは証明書の期限ではなく、サーバが配っている証明書チェーンと端末側のルート証明書です。
まだコメントはありません